Corinna Kulp
Partnerin, IT & Controls Assurance
NIS-2 erweitert die Anforderungen an Cybersicherheit, Risikomanagement und Governance. Unternehmen stehen dabei häufig vor der Frage, wie sie bestehende Strukturen, Prozesse und technische und organisatorische Maßnahmen (TOM) für die neuen Anforderungen nutzen können. BDO unterstützt Unternehmen dabei, Datenschutz, Informationssicherheit, Governance und NIS-2 integriert zu betrachten. Wir analysieren bestehende Maßnahmen und Kontrollen, identifizieren Synergien und Lücken und unterstützen dabei, deren Angemessenheit und Wirksamkeit nachvollziehbar zu machen.
Datenschutz und Cybersicherheit verfolgen in vielen Bereichen eine vergleichbare Steuerungslogik: Beide setzen auf einen risikobasierten Ansatz, klare Verantwortlichkeiten, angemessene Maßnahmen, dokumentierte Prozesse sowie die Nachweisbarkeit ihrer Umsetzung.
Das bedeutet jedoch nicht, dass die Anforderungen der DSGVO und von NIS-2 identisch sind. Vielmehr gilt es, bestehende Strukturen gezielt daraufhin zu überprüfen, welche Maßnahmen und Kontrollen bereits relevante Anforderungen adressieren und wo Ergänzungen erforderlich sind.
Für Unternehmen kann dies ein erheblicher Vorteil sein: Statt parallele Strukturen aufzubauen, lassen sich vorhandene Prozesse, Kontrollen und technische und organisatorische Maßnahmen häufig weiterentwickeln und für mehrere regulatorische Anforderungen nutzbar machen.
Von bestehenden Maßnahmen zu integrierter Compliance
Die zentrale Frage lautet daher nicht allein:
„Welche neuen Maßnahmen brauchen wir für NIS-2?“
Sondern vielmehr:
„Welche bestehenden Maßnahmen können wir bereits nutzen, wo bestehen Lücken und wie können wir ihre Wirksamkeit nachweisen?“
Genau hier setzt der Ansatz von BDO
Viele Unternehmen verfügen bereits über umfangreiche Datenschutz-, IT-Sicherheits- und Compliance-Strukturen. In der Praxis sind diese jedoch häufig über verschiedene Verantwortungsbereiche, Prozesse und Systeme verteilt.
Die Herausforderung liegt damit häufig weniger im Vorhandensein einzelner Maßnahmen als in deren Zusammenspiel über Organisations- und Verantwortungsgrenzen hinweg.
NIS-2 muss nicht zwangsläufig den Aufbau eines vollständig neuen Compliance-Systems bedeuten. Viele Unternehmen verfügen bereits über Datenschutz-, Informationssicherheits-, Governance- und Kontrollstrukturen, auf denen sich aufbauen lässt.
BDO unterstützt dabei, diese bestehenden Strukturen systematisch zu analysieren und ihre Anschlussfähigkeit an die Anforderungen von NIS-2 zu bewerten. Dabei betrachten wir unter anderem bestehende technische und organisatorische Maßnahmen, Kontrollmechanismen, Verantwortlichkeiten, Dokumentationen sowie Melde- und Eskalationsprozesse.
Ziel ist es, Überschneidungen und Synergien zu identifizieren, Lücken gezielt zu schließen und die Wirksamkeit bestehender Maßnahmen nachvollziehbar zu machen. So können Unternehmen regulatorische Anforderungen stärker integriert steuern und unnötige Doppelstrukturen vermeiden.
Bestehende technische und organisatorische Maßnahmen können häufig Anforderungen aus verschiedenen regulatorischen Bereichen adressieren. Entscheidend ist jedoch, dass ihr jeweiliger Anwendungsbereich, ihre angemessene Ausgestaltung und ihre tatsächliche Wirksamkeit nachvollziehbar sind.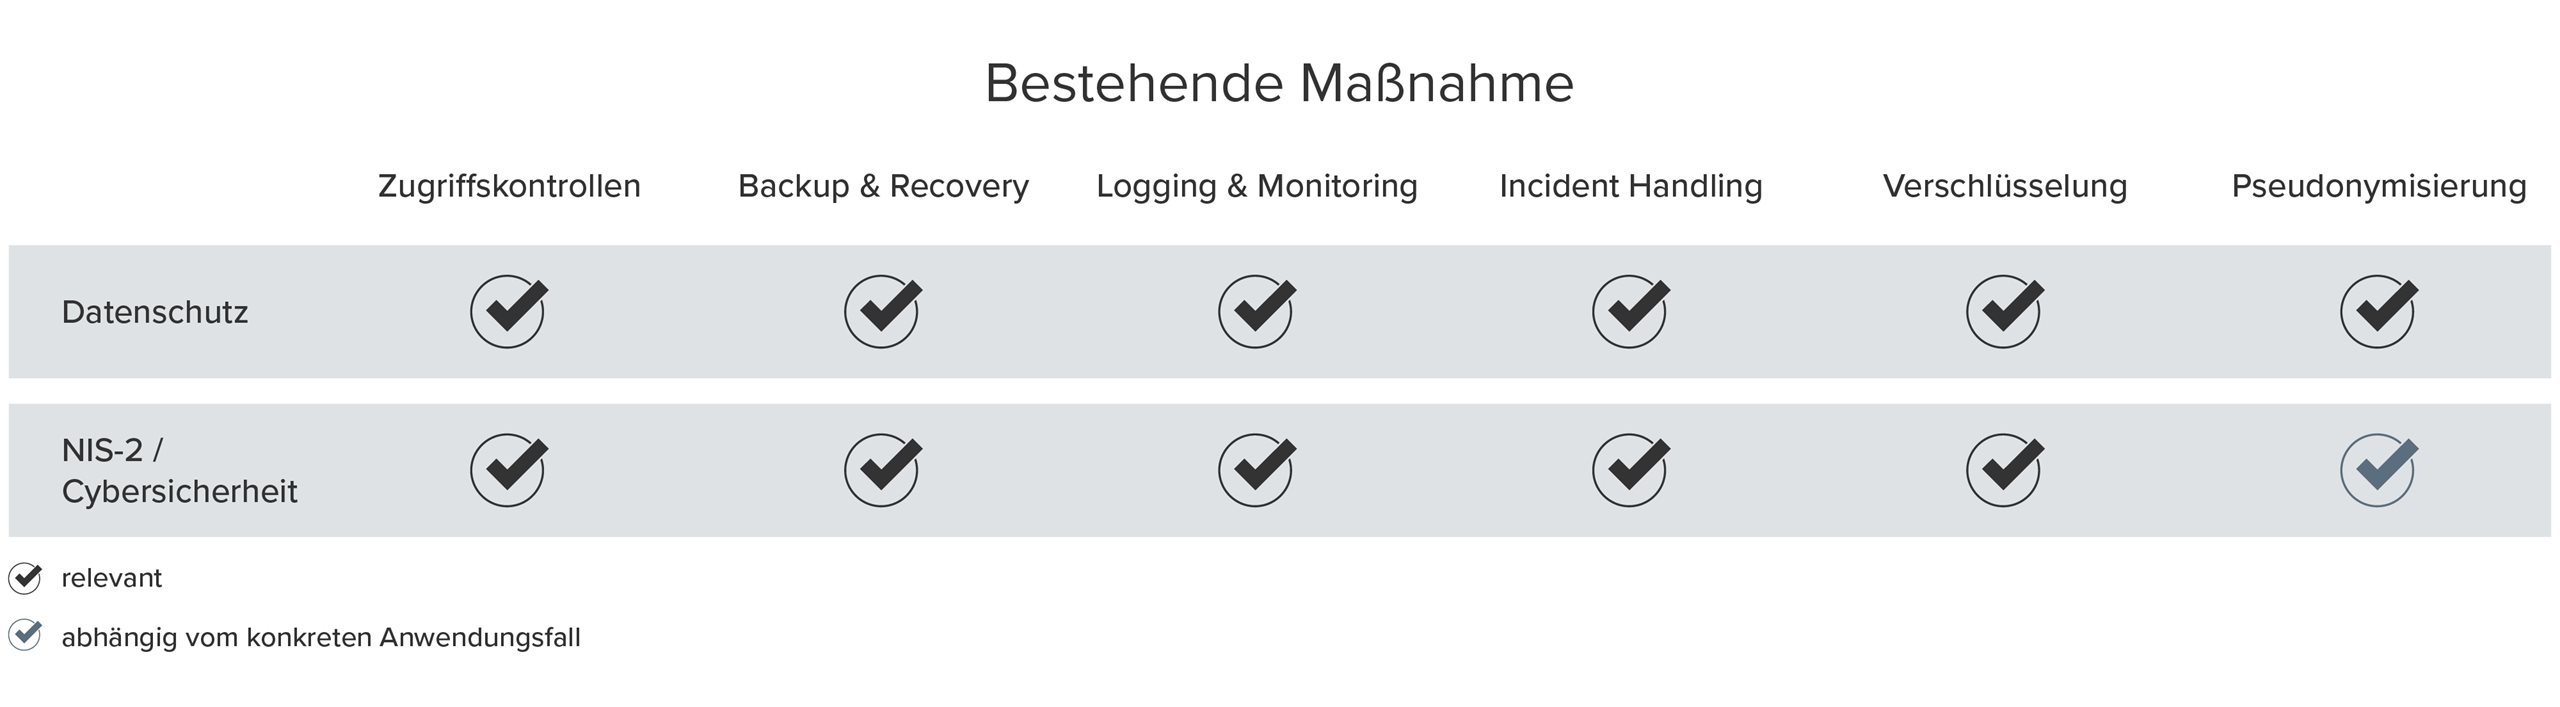 Dabei gilt: Eine vorhandene Maßnahme erfüllt nicht automatisch jede regulatorische Anforderung. Entscheidend sind insbesondere ihr konkreter Zweck, ihre Ausgestaltung, ihre Umsetzung und ihre nachweisbare Wirksamkeit.
Risiko
Welche Risiken bestehen und welche Anforderungen sind relevant?
Maßnahme
Welche technischen und organisatorischen Maßnahmen adressieren diese Risiken?
Kontrolle
Wie wird die Umsetzung der Maßnahmen gesteuert und kontrolliert?
Wirksamkeit
Funktionieren die Kontrollen tatsächlich und dauerhaft?
Nachweis
Wie lässt sich die Umsetzung und Wirksamkeit gegenüber internen und externen Stakeholdern nachvollziehbar belegen?
Eine wirksame Compliance- und Sicherheitsorganisation endet nicht mit der Einführung einer Maßnahme. Entscheidend ist, dass Unternehmen nachvollziehbar darstellen können, welche Risiken adressiert werden, welche Kontrollen bestehen und ob diese tatsächlich wirksam funktionieren.
Dieser ganzheitliche Blick unterstützt Unternehmen dabei, ihre Governance- und Kontrollstrukturen nachhaltig weiterzuentwickeln.
BDO verbindet Datenschutz, NIS-2, Informationssicherheit, Governance und Assurance. Dadurch betrachten wir regulatorische Anforderungen nicht isoliert, sondern analysieren gemeinsame Strukturen, Kontrollen und Prozesse.
Nicht allein das Vorhandensein einer Maßnahme ist entscheidend. Wir betrachten auch ihre Ausgestaltung, Umsetzung und Wirksamkeit. So entsteht eine belastbare Grundlage für die Weiterentwicklung der Governance- und Kontrollstrukturen.
Unser IT- und Controls-Assurance-Ansatz verbindet regulatorisches Verständnis mit IT-, Kontroll- und Cybersecurity-Kompetenz. Bei rechtlichen Fragestellungen kann die Expertise des BDO-Verbunds eingebunden werden.
Unser Angebot richtet sich insbesondere an Unternehmen, die von den Anforderungen von NIS-2 betroffen sind und bereits über etablierte Datenschutz-, Informationssicherheits- oder Compliance-Strukturen verfügen oder diese weiterentwickeln möchten.
Besonders relevant ist unser Ansatz für Unternehmen, die:
Schnittstellen zwischen Datenschutz, IT-Sicherheit, Compliance und Fachbereichen besser steuern möchten.
NIS-2 bedeutet nicht zwangsläufig, alles neu aufzubauen. Der erste Schritt besteht häufig darin, Transparenz über bestehende Maßnahmen, Kontrollen und Verantwortlichkeiten zu schaffen.
Sie möchten wissen, welche Ihrer bestehenden Strukturen bereits für NIS-2 genutzt werden können und wo Handlungsbedarf besteht?
BDO unterstützt Sie bei der Analyse Ihrer bestehenden Kontroll- und Maßnahmenlandschaft und entwickelt gemeinsam mit Ihnen konkrete Handlungsfelder für eine integrierte Governance von Datenschutz und Cybersicherheit.
Corinna Kulp