Corinna Kulp
Partnerin, IT & Controls Assurance
Unternehmen verarbeiten personenbezogene Daten heute über zahlreiche Prozesse, Systeme, Gesellschaften und externe Dienstleister hinweg. Dadurch steigen die Anforderungen an den Schutz der Daten und damit an eine nachvollziehbare, konsistente und prüfbare Datenschutzorganisation. Daher stehen Unternehmen vor der Aufgabe, bestehende Datenschutz-Maßnahmen in ein strukturiertes Managementsystem zu überführen und Rollen, Verantwortliche und Schnittstellen eindeutig festzulegen. Zudem gilt es, Datenschutz- und Sicherheitsrisiken systematisch zu identifizieren und zu behandeln sowie messbare Ziele und geeignete Nachweise zu etablieren. Zugleich gilt es, die Anforderungen der ISO/IEC 27701:2025 in bestehende Prozesse zu integrieren, Datenschutz mit Informationssicherheit, Compliance, Risikomanagement und weiteren Managementsystemen zu verzahnen und die Organisation auf interne Audits sowie eine mögliche Zertifizierung vorzubereiten.
Ein Privacy Information Management System (PIMS) nach ISO/IEC 27701:2025 unterstützt Unternehmen dabei, Datenschutzanforderungen strukturiert und dauerhaft in der Organisation zu verankern. Die Norm ISO 27701 bietet einen strukturierten Rahmen mit definiertem Scope, klaren Rollen, messbaren Zielen, Risikobehandlung sowie regelmäßigen Audits und Managementbewertungen. Gleichzeitig verbessert sie die Nachweisbarkeit von Maßnahmen und verbindet Datenschutz mit bestehenden Management- und Governance-Strukturen.
Als eigenständige Datenschutzmanagementsystem-Norm kann ISO/IEC 27701:2025 unabhängig von ISO/IEC 27001 eingeführt und zertifiziert werden, wobei Governance, Datenschutzrisiken und kontinuierliche Verbesserung stärker in den Mittelpunkt rücken. Damit entsteht ein prüfbares und zukunftsfähiges Datenschutz-Management für Unternehmen jeder Größe. So lassen sich etwa die personenbezogenen Daten von Kundinnen und Kunden compliance-konform und unter Einhaltung der gesetzlichen Sicherheitsvorschriften verarbeiten. Eine strukturierte Beratung nach ISO 27701 unterstützt dabei, den individuellen Handlungsbedarf zu bestimmen, bestehende Strukturen im Rahmen einer Gap Analyse zu bewerten und die nächsten Schritte für PIMS-Implementierung, Audit Readiness und Zertifizierungsvorbereitung festzulegen.

1. Standortbestimmung & Gap Analyse
BDO analysiert die bestehende Datenschutzorganisation und relevante Schnittstellen und gleicht diese mit den Anforderungen der Norm ISO 27701 ab. Dabei bewerten wir, welche Strukturen und Maßnahmen bereits vorhanden sind und in welchen Bereichen noch Handlungsbedarf besteht.
Auf dieser Basis ordnen wir den aktuellen Reifegrad ein und entwickeln eine priorisierte Roadmap für die identifizierten Handlungsfelder. Unternehmen erhalten damit Transparenz über ihren Ausgangspunkt, notwendige Maßnahmen und die nächsten Schritte auf dem Weg zu einem wirksamen PIMS.
2. Konzeption & PIMS-Implementierung
Aufbauend auf der Gap Analyse begleitet BDO die Konzeption und Umsetzung des PIMS. Dazu gehören unter anderem die Definition von Kontext, Inhalt und Scope, Rollen und Berichtslinien sowie die Entwicklung von Datenschutzpolitik, Zielen, Risikomethodik und erforderlicher PIMS-Dokumentation. Geeignete Maßnahmen und Nachweise werden möglichst in bestehende Prozesse und Managementstrukturen integriert. Das Ergebnis ist ein auf die Organisation zugeschnittenes PIMS, das vorhandene Strukturen nutzt und die Anforderungen der Norm ISO 27701 systematisch abbildet.
3. Integration & Audit Readiness
Im nächsten Schritt unterstützt BDO dabei, das PIMS in bestehende Management- und Governance-Strukturen einzubinden und die Organisation auf interne Audits und Managementbewertungen vorzubereiten. Ein Readiness Assessment zeigt, welche Anforderungen bereits erfüllt sind und welche offenen Punkte vor einer externen Prüfung noch bearbeitet werden sollten. Daraus entsteht ein strukturierter Maßnahmenplan, der die weitere Zertifizierungsvorbereitung unterstützt und die kontinuierliche Verbesserung des PIMS verankert.
Damit erhalten Unternehmen Transparenz darüber, welche Maßnahmen vor einer externen Prüfung noch umgesetzt werden sollten und wie sie ihre Organisation strukturiert auf die Audit Readiness und Zertifizierungsvorbereitung ausrichten können.
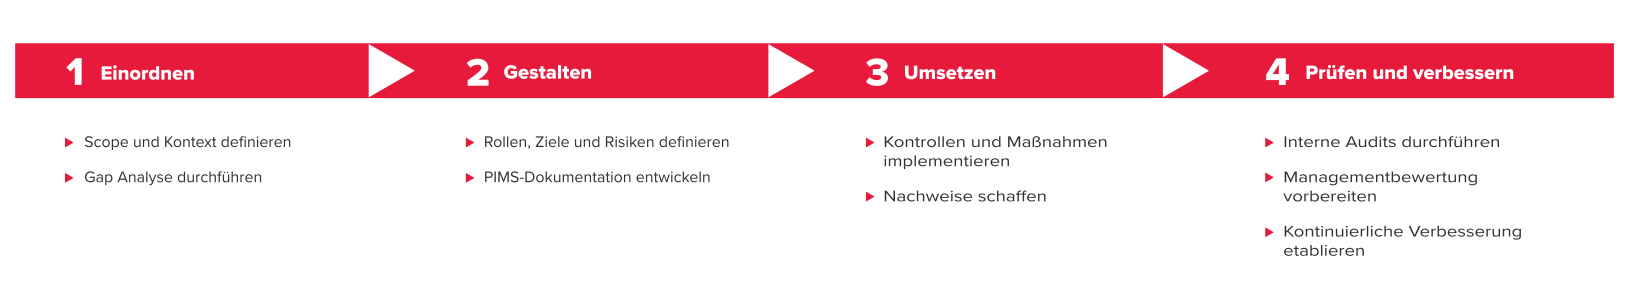 Von der ersten Standortbestimmung über die PIMS-Implementierung bis zur Audit Readiness begleitet BDO Unternehmen strukturiert auf dem Weg zu einem wirksamen und prüfbaren Privacy Information Management System.
Ist die Organisation auf die Zertifizierung vorbereitet, folgt als nächster Schritt das externe Zertifizierungsverfahren durch eine unabhängige Zertifizierungsstelle wie etwa TÜV Nord oder TÜV Süd. Dabei wird geprüft, ob das implementierte PIMS die Anforderungen der Norm ISO 27701 erfüllt und die Einhaltung in der Organisation wirksam umgesetzt ist. BDO unterstützt Unternehmen bei der Vorbereitung auf diesen Schritt, bei der Bearbeitung identifizierter Handlungsfelder sowie bei der strukturierten Vorbereitung der erforderlichen Nachweise und Daten. Die eigentliche Zertifizierungsprüfung und die Entscheidung über die Zertifizierung erfolgen durch die unabhängige Zertifizierungsstelle. So bleibt die Rollenverteilung klar: BDO begleitet von der Standortbestimmung über die PIMS-Implementierung bis zur Zertifizierungsreife, während die externe Prüfung und Zertifizierung unabhängig durchgeführt werden.
1. Interdisziplinäre Expertise:
Verbindung von Datenschutz, IT, Cyber Security, Compliance und Prüfungsexpertise
2. Modularer Ansatz:
vom kompakten Reifegradcheck bis zur umfassenden Umsetzungsbegleitung
3. Prüfungsorientierte Perspektive:
Fokus auf nachvollziehbare Dokumentation, wirksame Kontrollen und belastbare Nachweise
4. Praxisnahe Umsetzung:
Empfehlungen orientieren sich an bestehenden Prozessen, Standards, Risiken und Ressourcen
5. Integration statt Insellösung:
bestehende Management- und Governance-Strukturen können gezielt genutzt und weiterentwickelt werden

BDO verbindet interdisziplinärer Expertise in Datenschutz, Informationssicherheit, Compliance, Risikomanagement und Prüfung und unterstützt Unternehmen mit einem ganzheitlichen 360°-Ansatz dabei, Datenschutz systematisch, nachvollziehbar und zukunftsfähig zu verankern. Dabei denken wir stets aus Kundensicht und berücksichtigen bestehende Prozesse und Governance-Strukturen. Als eine der führenden Prüfungs- und Beratungsgesellschaften stehen wir Ihnen als verlässlicher Partner bei allen Fragen zur Seite und finden gemeinsam mit Ihnen praxisnahe und flexible Lösungen, die regulatorische Sicherheit und Effizienz verbinden.
Corinna Kulp